Detectan una grave falla de seguridad en Java que pone en riesgo sistemas de empresas y bancos
INTERNACIONALES Hace 5 horas redacción

Una vulnerabilidad informática identificada en Java encendió las alarmas en el mundo tecnológico por su posible impacto en empresas, bancos y organismos públicos. La falla, denominada Java4Shell, podría permitir que atacantes accedan a información confidencial e incluso tomen el control de determinados sistemas sin necesidad de contar con credenciales.
Ante el riesgo, Oracle publicó una actualización de seguridad para corregir el problema. La recomendación para las organizaciones es revisar sus sistemas y aplicar los parches correspondientes para evitar posibles ataques.
Java es una tecnología ampliamente utilizada para desarrollar aplicaciones y plataformas digitales. Está presente en servidores y sistemas informáticos de grandes compañías, entidades financieras, hospitales y organismos estatales.

Cómo funciona la falla de seguridad
El problema se encuentra en una función de Java encargada de procesar información en formato de texto, una herramienta que se utiliza habitualmente para gestionar accesos, cargar archivos e intercambiar datos entre aplicaciones.
En determinadas condiciones, un atacante podría aprovechar errores en ese procesamiento para acceder a información reservada o comprometer el funcionamiento de un sistema.
La empresa de ciberseguridad Calif, que identificó la vulnerabilidad, le asignó una puntuación de 9,2 sobre 10 en la escala de gravedad. Sin embargo, aclaró que las posibilidades de explotación dependen de las características y configuraciones de cada aplicación.
Durante las pruebas se detectaron posibles escenarios de riesgo en herramientas empresariales como Keycloak, Jira, Confluence, JFrog Artifactory y Jenkins.
Qué sistemas pueden estar afectados
La vulnerabilidad alcanza a determinadas versiones de OpenJDK y a distintas distribuciones de Java, entre ellas Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Red Hat OpenJDK, Oracle Java SE y Oracle GraalVM for JDK.
No todos los dispositivos que utilizan Java están expuestos. Según la investigación, la falla afecta a servidores con determinados procesadores, mientras que los equipos con arquitectura ARM64 no estarían alcanzados.
Por eso, las organizaciones deben comprobar qué versión de Java utilizan y qué tipo de hardware tienen instalado en sus servidores.
Qué medidas recomiendan para protegerse
La principal recomendación es instalar las actualizaciones de seguridad publicadas por Oracle y verificar que todos los servidores y aplicaciones utilicen versiones protegidas.
También se aconseja:
Mantener actualizados los sistemas operativos y programas.
Revisar las aplicaciones y servicios que funcionan sobre Java.
Descargar actualizaciones únicamente desde fuentes oficiales.
Evitar abrir archivos o enlaces sospechosos.
Consultar con los responsables de seguridad informática ante cualquier actividad inusual.
La vulnerabilidad afecta principalmente a infraestructuras informáticas administradas por empresas e instituciones. Por eso, los usuarios particulares generalmente no necesitan instalar manualmente un parche de Java.
El papel de la inteligencia artificial en el descubrimiento
La investigación también llamó la atención por la participación de herramientas de inteligencia artificial en la detección de vulnerabilidades.
Según la firma Calif, el investigador Quang Luong identificó el problema en aproximadamente una hora y desarrolló una primera prueba en otras dos horas, con asistencia de un modelo de inteligencia artificial.
Te puede interesar
Escándalo en Nvidia: renunció su CEO en medio de una polémica por un romance con una presunta espía china
redacción
INTERNACIONALES 12 de noviembre de 2026Jensen Huang dejó la conducción de la compañía tecnológica que fundó en 1993. Su salida se produjo mientras la junta directiva analizaba su continuidad, en medio de revelaciones sobre su vida privada y acusaciones de presuntos vínculos con los servicios de inteligencia de China.
Brasil: condenaron a Meta a pagar una multa de US$ 1,3 millones por irregularidades durante la campaña electoral
redacción
INTERNACIONALES 12 de noviembre de 2026El Tribunal Superior Electoral (TSE) resolvió por unanimidad sancionar a la empresa propietaria de Facebook, Instagram y WhatsApp. La causa investiga presuntas diferencias en el tratamiento de contenidos políticos durante la campaña presidencial que enfrentó a Luiz Inácio Lula da Silva con Jair Bolsonaro.
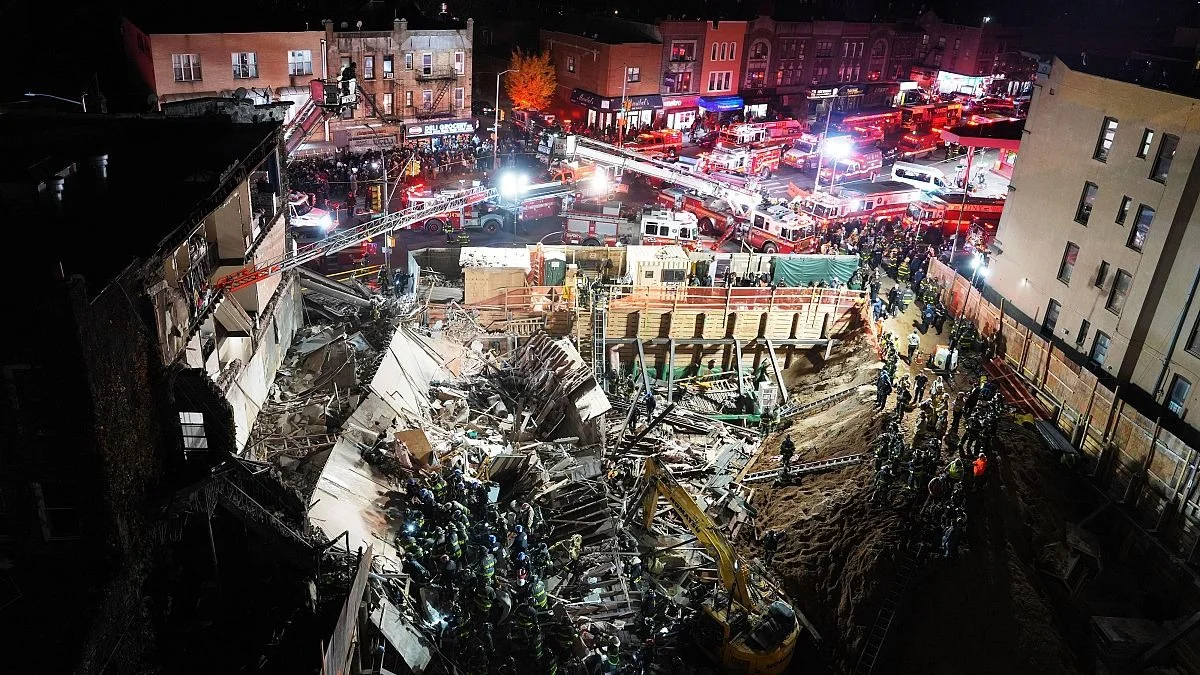
Tragedia en Brooklyn: se derrumbó un edificio y dejó dos muertos y 17 heridos
redacción
INTERNACIONALES 12 de noviembre de 2026El inmueble de tres pisos colapsó sobre una construcción lindera en Nueva York. Entre los heridos hay siete menores de edad y cuatro personas permanecen en estado crítico. Los equipos de rescate buscan posibles sobrevivientes entre los escombros.
Paraguay: allanaron una mansión vinculada a Santiago Peña y encontraron una presunta bóveda oculta
Redactor
INTERNACIONALES 09 de noviembre de 2026El procedimiento se realizó en una residencia de lujo ubicada en San Bernardino, en el marco de la investigación por el caso Ueno Bank. Los investigadores encontraron una puerta blindada detrás de una pared falsa, pero no pudieron acceder al compartimiento.


Lo más visto
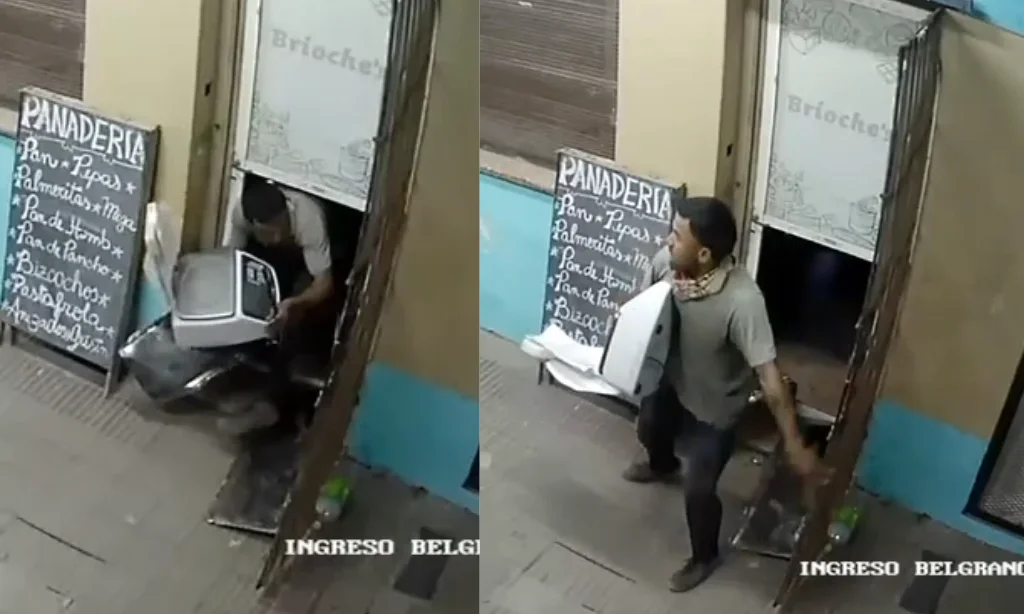
[VIDEO] Resistencia: encontraron en un canal dos elementos robados de un comercio tras un amplio operativo policial
redacción
POLICIALESHace 1 díaLa Policía recuperó una cortadora de fiambre y una balanza digital que habían sido robadas de un comercio de Resistencia. Los elementos fueron encontrados ocultos dentro de una bolsa de nylon en un canal de desagüe del barrio Betina Vázquez.